Passkey vs Password: Memahami Perbedaan Keamanan Login
Setiap kali membuat akun baru, Anda dihadapkan pada pilihan: membuat password yang rumit atau mencoba metode login yang lebih modern seperti passkey. Keduanya bertujuan sama, yaitu melindungi akun dari akses tak sah. Namun, cara kerjanya sangat berbeda. Memahami perbedaan passkey vs password bukan sekadar soal tren, melainkan langkah penting untuk memilih lapisan keamanan yang sesuai dengan kebutuhan Anda.
Password sudah menjadi standar selama puluhan tahun, sementara passkey hadir sebagai alternatif yang diklaim lebih aman dan praktis. Artikel ini akan mengupas tuntas perbandingan keduanya, mulai dari mekanisme dasar hingga implikasi keamanan di kehidupan nyata.
Apa Itu Password dan Bagaimana Cara Kerjanya?
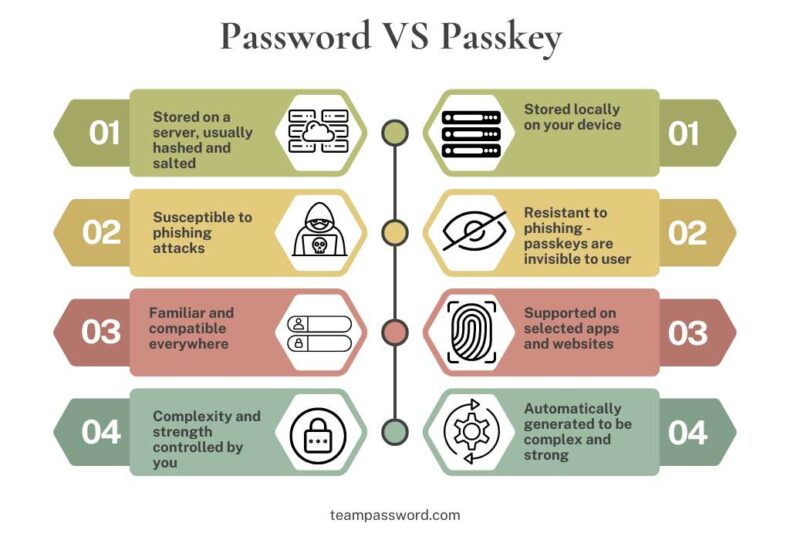
Password adalah rangkaian karakter yang Anda buat sendiri—biasanya kombinasi huruf, angka, dan simbol—yang digunakan untuk membuktikan identitas saat login. Sistem akan mencocokkan input Anda dengan data yang tersimpan di server. Jika cocok, akses diberikan.
Masalah terbesar password terletak pada faktor manusia. Banyak orang memilih password yang lemah, menggunakan ulang di banyak akun, atau menyimpannya di tempat yang tidak aman. Serangan seperti phishing, brute force, dan pencurian database menjadi ancaman nyata. Bahkan password yang kuat pun bisa bocor jika platform yang Anda gunakan mengalami peretasan.
Passkey: Pendekatan Baru yang Lebih Aman
Passkey adalah metode autentikasi tanpa password yang menggunakan kriptografi kunci publik. Saat Anda mendaftar passkey, perangkat Anda akan membuat sepasang kunci: kunci privat yang tersimpan aman di perangkat (misalnya di secure enclave ponsel) dan kunci publik yang dikirim ke server. Saat login, server mengirim tantangan yang harus ditandatangani oleh kunci privat. Tanda tangan ini diverifikasi menggunakan kunci publik, tanpa pernah mengirim kunci privat ke server.
Karena kunci privat tidak pernah meninggalkan perangkat, passkey kebal terhadap phishing dan pencurian database. Bahkan jika server diretas, penyerang hanya mendapatkan kunci publik yang tidak berguna tanpa pasangan privatnya. Autentikasi juga bisa memanfaatkan biometrik seperti sidik jari atau pemindaian wajah, sehingga pengguna tidak perlu mengingat apa pun.
Perbandingan Keamanan: Passkey vs Password
Dari sisi keamanan, passkey jelas unggul dalam beberapa aspek krusial:
- Ketahanan terhadap phishing: Passkey dirancang untuk mencegah phishing karena kunci privat hanya merespons tantangan dari domain asli. Password bisa dicuri melalui situs palsu.
- Pencurian database: Server hanya menyimpan kunci publik yang tidak sensitif. Password, meski di-hash, tetap rentan terhadap serangan brute force atau dictionary jika hash-nya bocor.
- Kerentanan manusia: Passkey menghilangkan kebutuhan membuat dan mengingat password, sehingga tidak ada password lemah atau penggunaan ulang. Password sangat bergantung pada kedisiplinan pengguna.
- Serangan brute force: Passkey menggunakan kriptografi asimetris dengan ukuran kunci yang sangat besar, mustahil ditebak. Password bisa ditebak jika lemah atau pendek.
Namun, passkey bukan tanpa kelemahan. Jika perangkat yang menyimpan kunci privat hilang atau rusak, Anda bisa kehilangan akses ke akun. Untungnya, sebagian besar penyedia layanan menawarkan pemulihan melalui email atau perangkat lain yang terhubung. Password, di sisi lain, bisa diatur ulang melalui email, tetapi proses itu sendiri bisa menjadi celah keamanan.
Kemudahan Penggunaan: Mana yang Lebih Praktis?
Password sering dianggap lebih familiar, tetapi sebenarnya merepotkan. Anda harus membuat, mengingat, dan mengganti password secara berkala. Layanan password manager memang membantu, tetapi tetap menambah lapisan kompleksitas.
Passkey menawarkan pengalaman login yang jauh lebih mulus. Cukup sentuh sensor biometrik atau masukkan PIN perangkat, dan Anda langsung masuk. Tidak ada lagi ketik-mengetik karakter yang panjang. Bagi pengguna awam, ini jauh lebih intuitif. Namun, adopsi passkey masih belum merata. Beberapa situs atau aplikasi belum mendukungnya, sehingga Anda mungkin masih perlu menyimpan password untuk layanan tertentu.
Kapan Sebaiknya Menggunakan Passkey atau Password?
Keputusan antara passkey vs password sebaiknya didasarkan pada tingkat risiko dan ketersediaan dukungan:
- Gunakan passkey untuk akun-akun penting seperti email, perbankan, atau media sosial yang sudah mendukungnya. Ini memberikan perlindungan terbaik terhadap phishing dan pencurian kredensial.
- Gunakan password hanya jika layanan belum mendukung passkey. Dalam kasus ini, pastikan password unik dan kuat, serta aktifkan autentikasi dua faktor (2FA) jika tersedia.
Idealnya, Anda tidak perlu memilih salah satu secara eksklusif. Banyak platform memungkinkan penggunaan passkey sebagai metode utama, sementara password tetap sebagai cadangan. Pendekatan hibrida ini memberikan keamanan tinggi tanpa mengorbankan aksesibilitas.
Masa Depan Autentikasi: Menuju Bebas Password
Industri teknologi sedang bergerak menuju dunia tanpa password. Standar FIDO2 yang mendasari passkey telah didukung oleh raksasa seperti Apple, Google, dan Microsoft. Dengan dukungan luas ini, passkey diprediksi akan semakin menggantikan password dalam beberapa tahun ke depan.
Namun, transisi tidak akan terjadi dalam semalam. Password masih akan bertahan untuk sistem warisan dan layanan yang lambat beradaptasi. Pengguna pun perlu waktu untuk memahami dan mempercayai teknologi baru. Yang jelas, arahnya sudah jelas: passkey menawarkan solusi yang lebih aman dan nyaman untuk masalah autentikasi yang selama ini menghantui dunia digital.
Pada akhirnya, memahami perbedaan passkey vs password membantu Anda membuat keputusan yang tepat untuk melindungi identitas digital. Jangan menunggu sampai menjadi korban. Mulailah beralih ke passkey di akun-akun yang mendukungnya, dan kelola password yang tersisa dengan bijak.
You may also like
Leave a Reply