Mengapa MFA Tetap Penting Meski Password Sudah Kuat?
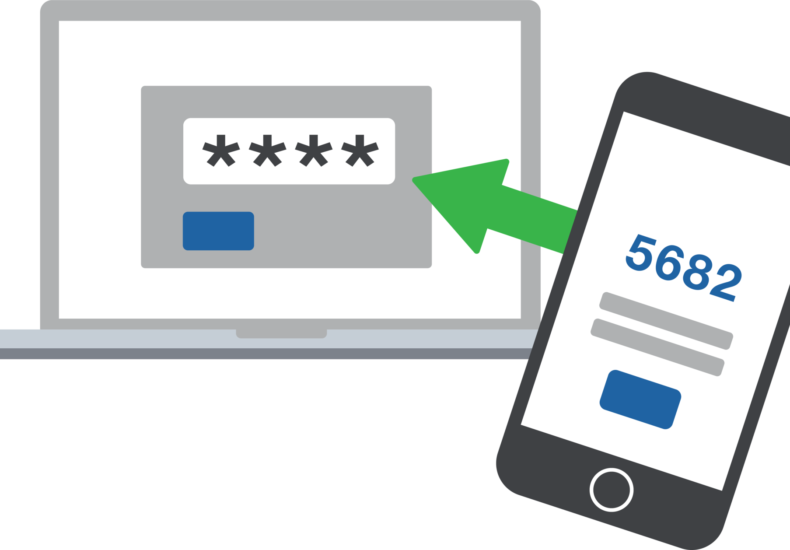
Password yang panjang, acak, dan tidak pernah dipakai ulang memang fondasi penting. Tapi mengandalkan password saja ibarat mengunci pintu depan dengan gembok baja, sementara jendela belakang tetap terbuka. Di sinilah MFA keamanan akun berperan: menambah lapisan verifikasi yang membuat akun jauh lebih sulit ditembus, bahkan ketika password sudah bocor sekalipun.
Banyak orang merasa aman karena sudah memakai password manager dan kombinasi karakter rumit. Kenyataannya, password tetap bisa dicuri lewat phishing, keylogger, atau kebocoran database pihak ketiga. MFA tidak menggantikan password, tetapi memastikan bahwa password saja tidak cukup untuk masuk.
Mengapa Password Kuat Saja Tidak Cukup
Password kuat memang mengurangi risiko serangan brute force, di mana peretas mencoba jutaan kombinasi secara otomatis. Namun, sebagian besar pembobolan akun hari ini tidak terjadi lewat brute force. Peretas lebih sering memanfaatkan kelalaian manusia atau celah pada sistem yang sudah ada.
Phishing, misalnya, bisa mengelabui korban untuk mengetik password di situs palsu yang tampak identik dengan aslinya. Password sekuat apa pun tidak akan membantu jika pengguna memberikannya secara sukarela kepada penipu. Begitu password jatuh ke tangan yang salah, tidak ada lagi yang bisa menghentikan akses tanpa lapisan verifikasi tambahan.
Selain itu, kebocoran data dari layanan yang kita gunakan juga menjadi sumber umum. Meskipun password dienkripsi, banyak layanan masih menyimpan data dengan lemah. Jika password bocor dan dipakai di beberapa akun, satu kebocoran bisa merembet ke mana-mana. MFA memutus rantai ini karena peretas tetap butuh kode atau konfirmasi dari perangkat korban.
Cara Kerja MFA dan Jenis-Jenisnya
MFA, atau multi-factor authentication, mengharuskan pengguna membuktikan identitasnya dengan minimal dua dari tiga kategori: sesuatu yang Anda tahu (password atau PIN), sesuatu yang Anda miliki (smartphone, token fisik), dan sesuatu yang melekat pada diri Anda (sidik jari, wajah). Kombinasi paling umum adalah password plus kode sekali pakai yang dikirim lewat SMS, aplikasi autentikator, atau notifikasi push.
Masing-masing metode punya kelebihan dan kekurangan. Kode SMS mudah digunakan tetapi rentan terhadap serangan SIM swap. Aplikasi autentikator seperti Google Authenticator atau Authy lebih aman karena kode dihasilkan secara lokal di perangkat. Kunci keamanan fisik seperti YubiKey menawarkan perlindungan tertinggi terhadap phishing, tetapi kurang praktis untuk penggunaan sehari-hari.
Penting untuk memilih metode MFA yang sesuai dengan tingkat risiko akun. Untuk email utama atau akun keuangan, sebaiknya gunakan aplikasi autentikator atau kunci fisik. Untuk akun dengan risiko rendah, SMS masih lebih baik daripada tidak ada MFA sama sekali.
Kapan MFA Paling Krusial
Tidak semua akun membutuhkan tingkat perlindungan yang sama. Namun, ada beberapa jenis akun yang wajib dilindungi MFA karena dampak kebocorannya sangat besar. Email adalah yang paling utama karena sering menjadi pusat pemulihan akun lain. Jika email utama diretas, peretas bisa mereset password akun lain melalui tautan pemulihan.
Akun keuangan seperti mobile banking, dompet digital, dan platform investasi juga harus selalu dilindungi MFA. Begitu pula akun media sosial yang memiliki banyak pengikut atau digunakan untuk bisnis. Akun penyimpanan cloud yang berisi dokumen pribadi juga termasuk prioritas tinggi.
Untuk akun dengan data sensitif atau nilai finansial tinggi, aktifkan MFA bahkan jika Anda merasa password sudah sangat kuat. Biaya tambahan beberapa detik saat login jauh lebih murah daripada kerugian akibat akun dibobol.
Kesalahan Umum dalam Menggunakan MFA
MFA bukan solusi ajaib yang bebas dari kesalahan. Salah satu kesalahan paling sering adalah hanya mengandalkan SMS. Meski lebih baik daripada tidak ada, SMS bisa dicegat lewat SIM swap atau social engineering terhadap operator seluler. Jika memungkinkan, pindahkan ke aplikasi autentikator atau kunci fisik.
Kesalahan lain adalah menyimpan kode cadangan di tempat yang mudah ditemukan, seperti catatan di ponsel atau email. Kode cadangan seharusnya disimpan offline di tempat aman, misalnya brankas atau pengelola kata sandi yang terenkripsi. Jangan pernah membagikan kode MFA kepada siapa pun, termasuk pihak yang mengaku dari layanan resmi.
Beberapa orang juga menonaktifkan MFA setelah merasa repot dengan langkah verifikasi tambahan. Ini sama saja dengan melepas sabuk pengaman setelah beberapa hari berkendara tanpa kecelakaan. Kenyamanan memang penting, tetapi keamanan akun adalah investasi jangka panjang.
Langkah Praktis Mengaktifkan MFA
Mulailah dengan akun yang paling penting: email utama. Buka pengaturan keamanan akun, cari opsi verifikasi dua langkah atau two-factor authentication, lalu ikuti petunjuk untuk menambahkan metode verifikasi. Biasanya Anda akan diminta memindai kode QR menggunakan aplikasi autentikator atau memasukkan nomor ponsel untuk menerima SMS.
Setelah email terlindungi, lanjutkan ke akun keuangan dan media sosial. Sebagian besar platform modern sudah menyediakan opsi MFA di menu keamanan. Aktifkan juga MFA untuk akun penyimpanan cloud dan alat produktivitas yang menyimpan data pekerjaan.
Simpan kode pemulihan di tempat yang aman dan mudah diakses saat dibutuhkan. Jika menggunakan aplikasi autentikator, pastikan Anda memindahkan akun ke perangkat baru saat mengganti ponsel. Beberapa aplikasi menyediakan cadangan terenkripsi yang bisa dipulihkan dengan kata sandi.
MFA dan Masa Depan Keamanan Akun
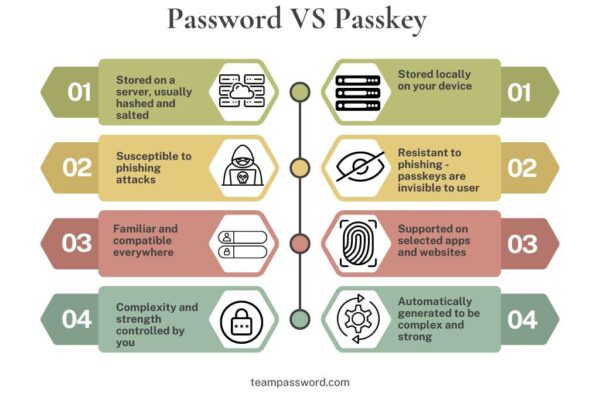
Perkembangan teknologi autentikasi terus bergerak menuju metode yang lebih mulus dan lebih sulit ditembus. Passkey, misalnya, mulai menggantikan password dengan kunci kriptografis yang tersimpan di perangkat. Namun, adopsi passkey masih bertahap dan tidak semua layanan mendukungnya.
MFA tetap menjadi standar keamanan yang paling realistis untuk saat ini. Bahkan ketika passkey semakin populer, prinsip verifikasi berlapis tetap relevan. Peretas akan terus mencari celah, dan pertahanan terbaik adalah kombinasi dari kebiasaan baik, teknologi yang tepat, dan kewaspadaan terhadap taktik manipulasi.
Mengaktifkan MFA keamanan akun bukan berarti Anda tidak percaya pada password sendiri. Ini tentang menerima kenyataan bahwa tidak ada satu lapisan pun yang sempurna. Dengan MFA, Anda memberi akun kesempatan kedua untuk bertahan ketika lapisan pertama gagal.
You may also like
Leave a Reply