Credential Stuffing: Mengapa Password yang Sama Berisiko?
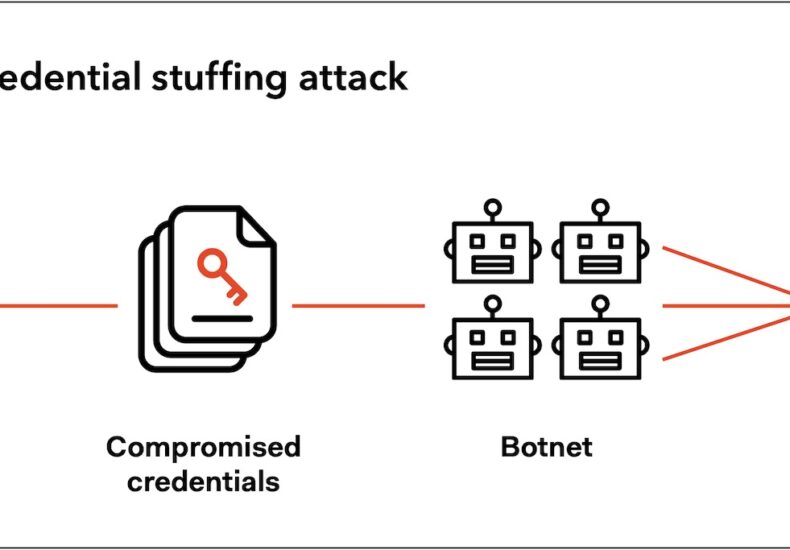
Anda mungkin berpikir bahwa menggunakan satu password untuk semua akun adalah cara paling praktis agar tidak lupa. Tapi justru di sinilah letak bahayanya. Credential stuffing adalah serangan yang memanfaatkan kebiasaan ini: penyerang mengambil kombinasi email dan password yang bocor dari satu situs, lalu mencobanya secara otomatis ke puluhan atau ratusan layanan lain.
Serangan ini tidak menebak password secara acak. Ia memakai data yang sudah bocor dan mencocokkannya ke akun-akun lain milik korban. Jika Anda memakai password yang sama di banyak tempat, satu kebocoran kecil bisa membuka pintu ke akun yang jauh lebih penting.
Bagaimana Credential Stuffing Bekerja
Prosesnya dimulai ketika sebuah situs atau aplikasi mengalami kebocoran data. Database yang berisi username, email, dan password—terutama yang disimpan dengan enkripsi lemah atau bahkan teks biasa—jatuh ke tangan penyerang. Data ini kemudian dijual atau dibagikan di forum gelap.
Penyerang lalu menggunakan bot atau skrip otomatis untuk mencoba kombinasi tersebut di situs lain. Karena banyak orang memakai ulang password, tingkat keberhasilannya bisa mencapai 0,1% hingga 2% dari total percobaan. Angka itu tampak kecil, tetapi jika bot mencoba jutaan kombinasi, hasilnya bisa ribuan akun berhasil dibobol.
Serangan ini berbeda dari brute force. Pada brute force, penyerang menebak password dengan mencoba banyak kemungkinan karakter. Pada credential stuffing, mereka tidak menebak—mereka sudah punya password yang benar dari sumber lain.
Mengapa Serangan Ini Sulit Dideteksi?
Dari sisi sistem keamanan, credential stuffing terlihat seperti upaya login biasa. Permintaan login datang dari alamat IP yang berbeda-beda, sering kali melalui proxy atau botnet, sehingga tidak mudah diblokir hanya berdasarkan lokasi atau frekuensi. Layanan yang hanya mengandalkan captcha atau pembatasan jumlah percobaan sering kali masih bisa ditembus dengan teknik rotasi IP dan penundaan acak.
Korban juga tidak menyadari serangan ini sampai akunnya disalahgunakan. Tidak ada notifikasi “seseorang mencoba password Anda” jika percobaan login berhasil. Penyerang bisa masuk, mengubah password, menguras saldo, atau memanfaatkan akun untuk penipuan lebih lanjut.
Dampak Nyata bagi Pengguna
Akun yang paling sering menjadi target adalah layanan yang menyimpan nilai finansial atau data pribadi: e-commerce, dompet digital, perbankan, email, hingga akun media sosial. Jika email utama berhasil dibobol, penyerang bisa mereset password akun lain melalui fitur lupa password. Ini menciptakan efek domino yang sulit dihentikan.
Selain kerugian materi, korban juga menghadapi risiko pencurian identitas. Data pribadi yang terkumpul dari berbagai akun bisa digunakan untuk membuka pinjaman online, mengajukan kartu kredit, atau melakukan penipuan atas nama korban. Proses pemulihannya bisa memakan waktu berminggu-minggu.
Perusahaan juga dirugikan. Selain beban menangani akun yang dibobol, mereka menghadapi tuntutan hukum dan kehilangan kepercayaan pelanggan. Beberapa platform besar telah mengeluarkan biaya besar untuk menambah lapisan keamanan justru karena tekanan dari serangan credential stuffing.
Mengapa Orang Tetap Memakai Password yang Sama
Alasan utamanya sederhana: manusia sulit mengingat banyak password unik. Membuat password yang kuat dan berbeda untuk setiap akun terasa melelahkan. Banyak orang menganggap akun mereka tidak cukup penting untuk menjadi target. Padahal, penyerang tidak peduli siapa korbannya—mereka menyerang secara massal.
Kebiasaan ini diperparah oleh banyaknya layanan yang meminta pendaftaran. Setiap aplikasi baru, setiap toko online, setiap forum kecil meminta akun. Semakin banyak akun, semakin besar godaan untuk memakai ulang password.
Namun, ada solusi yang tidak mengharuskan Anda mengingat puluhan password berbeda.
Cara Melindungi Diri dari Credential Stuffing
Langkah paling efektif adalah memakai password yang unik untuk setiap akun. Anda tidak perlu menghafalnya sendiri—gunakan password manager. Aplikasi ini menyimpan semua password dalam database terenkripsi dan hanya bisa dibuka dengan satu password utama. Banyak password manager juga bisa membuat password acak yang kuat untuk setiap situs.
Langkah kedua adalah mengaktifkan otentikasi dua faktor (2FA). Dengan 2FA, meskipun penyerang berhasil memasukkan password yang benar, mereka tetap butuh kode tambahan yang dikirim ke ponsel atau dihasilkan oleh aplikasi autentikator. Ini memblokir hampir semua serangan credential stuffing.
Anda juga bisa memeriksa apakah email atau password Anda pernah muncul dalam kebocoran data. Beberapa layanan keamanan menyediakan pengecekan gratis berdasarkan alamat email. Jika email Anda terindikasi bocor, segera ganti password di semua akun yang memakai kombinasi tersebut.
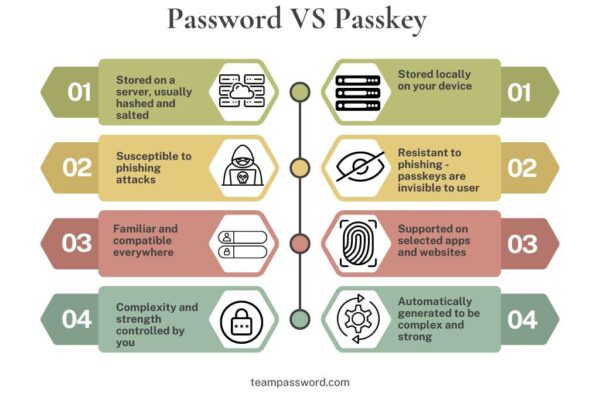
Untuk akun yang sangat penting, pertimbangkan memakai passkey jika layanan mendukungnya. Passkey menggantikan password dengan kunci kriptografis yang terikat pada perangkat, sehingga tidak bisa dicuri melalui kebocoran database. Anda bisa membaca perbandingan lengkapnya di artikel passkey vs password.
Kebiasaan Kecil yang Membantu
- Jangan pernah memakai ulang password untuk email utama. Email adalah kunci pemulihan semua akun lain.
- Ganti password secara berkala, terutama setelah mendengar berita kebocoran data di layanan yang Anda pakai.
- Hindari menyimpan password di catatan digital yang tidak terenkripsi, seperti file teks atau chat.
- Waspadai email phishing yang meminta Anda login ulang atau mengubah password melalui tautan mencurigakan.
- Pantau aktivitas login yang tidak dikenal jika layanan menyediakan fitur tersebut.
Credential stuffing bukan ancaman yang hanya menimpa perusahaan besar. Setiap orang yang memakai internet dan memiliki lebih dari satu akun adalah target potensial. Kabar baiknya, perlindungannya tidak rumit: password unik, password manager, dan 2FA sudah cukup untuk membuat akun Anda jauh lebih sulit ditembus.
Mulailah dari akun yang paling penting: email, perbankan, dan dompet digital. Setelah itu, sisanya bisa menyusul secara bertahap. Semakin sedikit Anda memakai ulang password, semakin kecil peluang credential stuffing berhasil.
You may also like
Leave a Reply