Apa Itu End-to-End Encryption dan Kapan Data Benar-Benar Aman?
Anda mungkin sering mendengar istilah end-to-end encryption ketika menggunakan aplikasi pesan seperti WhatsApp atau Signal. Namun, apa sebenarnya yang dimaksud dengan enkripsi ujung-ke-ujung ini, dan apakah itu berarti data Anda benar-benar aman dari semua ancaman? Pertanyaan ini penting karena menyangkut privasi dan keamanan komunikasi digital Anda sehari-hari.
Banyak orang menganggap bahwa sekali aplikasi mengklaim memiliki end-to-end encryption, maka semua data mereka otomatis terlindungi. Kenyataannya, ada beberapa kondisi yang perlu dipahami agar Anda bisa menilai sendiri seberapa aman data Anda.
Memahami Konsep Dasar Enkripsi
Sebelum membahas lebih jauh, mari kita pahami dulu apa itu enkripsi secara umum. Enkripsi adalah proses mengubah informasi menjadi kode rahasia yang tidak bisa dibaca oleh orang yang tidak berwenang. Hanya pihak yang memiliki kunci dekripsi yang bisa mengembalikan informasi tersebut ke bentuk aslinya.
Dalam komunikasi digital, enkripsi digunakan untuk melindungi data saat berpindah dari satu perangkat ke perangkat lain. Tanpa enkripsi, data yang Anda kirim—seperti pesan teks, foto, atau dokumen—bisa disadap dan dibaca oleh pihak lain selama perjalanan di internet.
Apa Itu End-to-End Encryption?
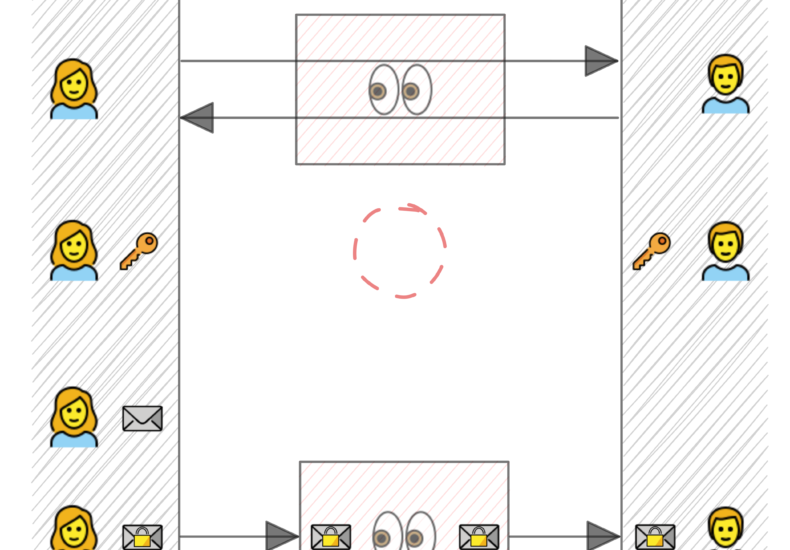
End-to-end encryption (E2EE) adalah metode enkripsi di mana hanya pengirim dan penerima yang bisa membaca isi pesan. Tidak ada pihak ketiga, termasuk penyedia layanan, server perantara, atau bahkan pemerintah, yang bisa mengakses isi pesan tersebut. Kunci enkripsi hanya disimpan di perangkat pengguna, bukan di server pusat.
Sebagai contoh, ketika Anda mengirim pesan melalui aplikasi yang menggunakan E2EE, pesan tersebut dienkripsi di perangkat Anda sebelum dikirim. Pesan kemudian melewati server penyedia layanan dalam bentuk terenkripsi, dan hanya bisa didekripsi oleh perangkat penerima yang memiliki kunci yang sesuai. Bahkan jika server diretas atau diminta membuka data oleh pihak berwenang, isi pesan tetap tidak bisa dibaca.
Perbedaan utama dengan enkripsi biasa adalah pada titik di mana enkripsi dan dekripsi terjadi. Pada enkripsi biasa (seperti TLS/SSL yang digunakan untuk mengamankan koneksi website), data mungkin didekripsi di server sebelum diteruskan ke tujuan. Dengan E2EE, data tidak pernah didekripsi di titik mana pun selain di perangkat pengguna akhir.
Bagaimana End-to-End Encryption Bekerja?
Untuk memahami cara kerja E2EE, kita perlu mengenal dua jenis kunci dalam kriptografi: kunci publik dan kunci privat. Setiap pengguna memiliki pasangan kunci ini. Kunci publik bisa dibagikan kepada siapa saja, sedangkan kunci privat hanya disimpan di perangkat pengguna dan tidak boleh dibagikan.
Ketika Anda mengirim pesan, perangkat Anda menggunakan kunci publik penerima untuk mengenkripsi pesan. Pesan terenkripsi ini hanya bisa didekripsi menggunakan kunci privat penerima. Dengan demikian, bahkan jika pesan melewati server yang tidak aman, tidak ada yang bisa membukanya tanpa kunci privat penerima.
Proses ini terjadi secara otomatis di balik layar. Anda tidak perlu melakukan apa pun selain menggunakan aplikasi yang mendukung E2EE. Aplikasi akan mengelola pertukaran kunci dan proses enkripsi/dekripsi tanpa campur tangan pengguna.
Kapan Data Benar-Benar Aman?
Meskipun E2EE menawarkan perlindungan yang kuat, bukan berarti data Anda otomatis aman dari semua ancaman. Ada beberapa kondisi di mana data tetap bisa terekspos meskipun E2EE digunakan.
1. Keamanan Perangkat
E2EE melindungi data selama transit, tetapi tidak melindungi data yang sudah berada di perangkat Anda. Jika perangkat Anda diretas, terkena malware, atau dicuri dalam keadaan tidak terkunci, orang lain bisa mengakses pesan yang sudah terdekripsi. Oleh karena itu, keamanan perangkat—seperti penggunaan PIN, biometrik, dan enkripsi perangkat—tetap penting.
2. Backup Data
Beberapa aplikasi memungkinkan Anda mencadangkan pesan ke cloud. Jika backup tidak dienkripsi dengan E2EE, data cadangan bisa diakses oleh penyedia cloud atau pihak yang berhasil meretas akun cloud Anda. Misalnya, WhatsApp menyediakan opsi backup terenkripsi end-to-end, tetapi pengguna harus mengaktifkannya secara manual.
3. Metadata
E2EE melindungi isi pesan, tetapi tidak melindungi metadata—informasi tentang pesan itu sendiri, seperti siapa yang mengirim, kepada siapa, kapan, dan seberapa sering. Metadata ini bisa mengungkap banyak hal tentang pola komunikasi Anda meskipun isi pesan tidak terbaca.
4. Serangan Rekayasa Sosial
E2EE tidak melindungi Anda dari serangan seperti phishing atau penipuan yang memanfaatkan kelengahan manusia. Jika Anda secara sukarela memberikan kunci atau informasi sensitif kepada penyerang, enkripsi tidak akan membantu.
5. Aplikasi Pihak Ketiga atau Modifikasi
Jika Anda menggunakan versi aplikasi yang dimodifikasi atau tidak resmi, ada kemungkinan fitur E2EE tidak berfungsi sebagaimana mestinya. Selalu gunakan aplikasi resmi dari sumber terpercaya.
Contoh Aplikasi yang Menggunakan End-to-End Encryption
Beberapa aplikasi populer yang menerapkan E2EE secara default antara lain:
- Signal: Aplikasi pesan yang dikenal dengan fokus pada privasi dan keamanan. Semua komunikasi di Signal menggunakan E2EE secara default.
- WhatsApp: Menggunakan E2EE untuk semua pesan dan panggilan, meskipun metadata tetap dikumpulkan oleh Meta.
- Telegram: Hanya percakapan “Secret Chat” yang menggunakan E2EE. Chat biasa tidak dienkripsi end-to-end.
- iMessage: Menggunakan E2EE untuk pesan antar perangkat Apple, tetapi jika Anda mengaktifkan backup iCloud, salinan kunci mungkin disimpan di server Apple.
Penting untuk membaca kebijakan privasi dan pengaturan keamanan setiap aplikasi untuk memahami sejauh mana E2EE diterapkan.
Keterbatasan dan Kontroversi
Meskipun E2EE memberikan perlindungan privasi yang kuat, teknologi ini juga menuai kontroversi. Beberapa pemerintah dan lembaga penegak hukum berpendapat bahwa E2EE menyulitkan investigasi kriminal karena bahkan penyedia layanan tidak bisa memberikan akses ke isi komunikasi. Hal ini memicu perdebatan tentang keseimbangan antara privasi individu dan keamanan publik.
Beberapa negara telah mencoba mewajibkan “pintu belakang” (backdoor) untuk enkripsi, yang akan memungkinkan akses khusus bagi pihak berwenang. Namun, para ahli keamanan memperingatkan bahwa backdoor semacam itu justru melemahkan keamanan bagi semua pengguna, karena celah tersebut bisa dieksploitasi oleh peretas.
Selain itu, E2EE tidak melindungi dari pengawasan metadata. Lembaga intelijen dapat mengumpulkan metadata komunikasi untuk memetakan jaringan sosial seseorang tanpa perlu membaca isi pesan.
Tips Mengamankan Data Anda Lebih Lanjut
Untuk memaksimalkan keamanan data Anda, pertimbangkan langkah-langkah berikut:
- Gunakan aplikasi yang menerapkan E2EE secara default untuk komunikasi sensitif.
- Aktifkan enkripsi perangkat (full-disk encryption) pada ponsel dan komputer Anda.
- Gunakan kata sandi yang kuat dan autentikasi dua faktor untuk akun Anda.
- Periksa pengaturan backup dan pastikan backup juga dienkripsi end-to-end jika tersedia.
- Waspadai upaya phishing dan jangan pernah membagikan kode verifikasi atau kunci privat kepada siapa pun.
- Selalu perbarui aplikasi dan sistem operasi untuk mendapatkan patch keamanan terbaru.
Dengan memahami cara kerja dan keterbatasan end-to-end encryption, Anda bisa membuat keputusan yang lebih cerdas tentang bagaimana melindungi privasi digital Anda. Enkripsi ujung-ke-ujung adalah alat yang ampuh, tetapi bukan solusi ajaib. Keamanan data yang sesungguhnya membutuhkan kombinasi teknologi, kebiasaan pengguna, dan kesadaran akan risiko.
You may also like
Leave a Reply